
导读: 韩国数字货币又遭黑客攻击,散户最怕的钱包安全漏洞全讲清Upbit、Bithumb这些韩国头部平台是黑客的主要目标。技术漏洞之外,社工手段在韩国加密圈格外好用。把资产从交易所转到自己手里的硬件钱包,至少避开平台层面风险。但私钥管理不善,单点故障就从交易所转移到了自己头上。...
韩国数字货币又遭黑客攻击,散户最怕的钱包安全漏洞全讲清
韩国是亚洲加密资产交易量最大的市场,近两三年本土交易所连续被黑,累计损失超数十亿美元,整个亚太数字资产生态都卷进了安全风暴。
Upbit、Bithumb这些韩国头部平台是黑客的主要目标。2023年Bithumb因API密钥管理疏漏被入侵韩国数字货币 黑客,用户钱包中的ETH、USDT几小时内被批量转走。攻击者没走算力碾压路线,直接利用平台冷热钱包隔离机制的薄弱点,把离线大额资产拖了出去。
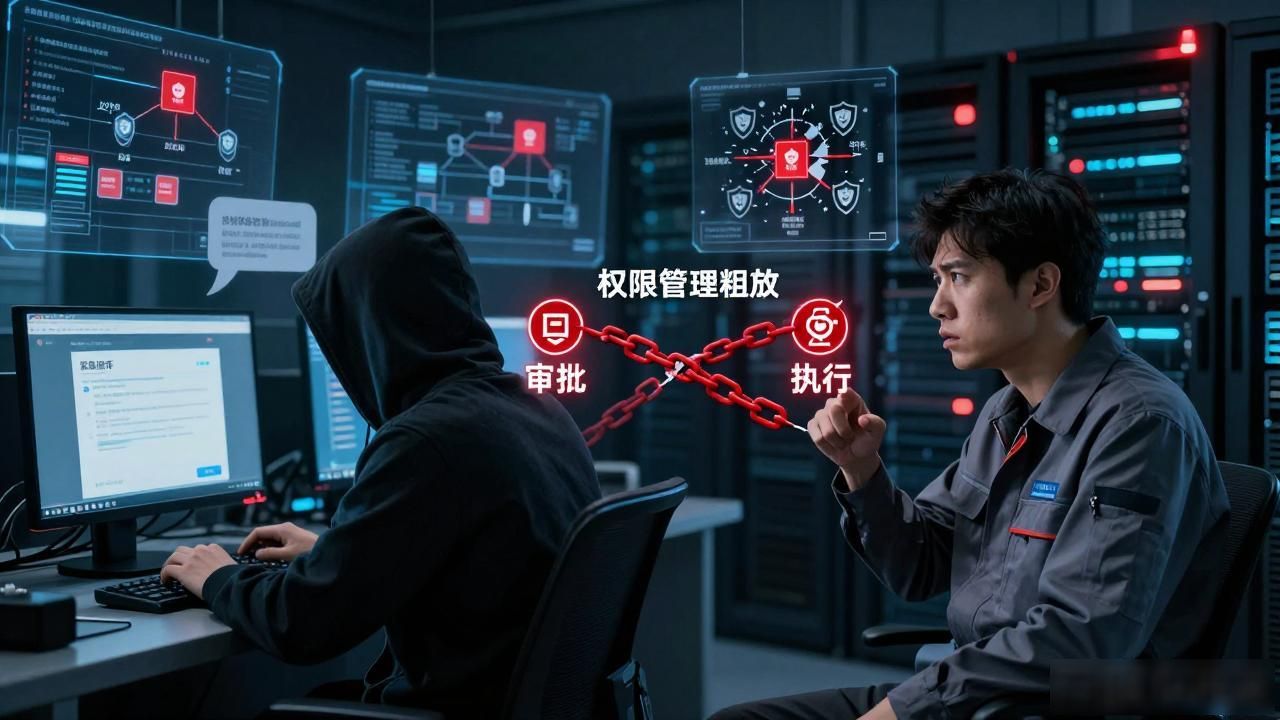
技术漏洞之外,社工手段在韩国加密圈格外好用。黑客伪装成高管,伪造内部邮件和电话指令,让运维执行"紧急提币"。部分中小平台权限管理粗放,一人同时拥有审批和执行权限,信息被套出后整条资金链没有第二道拦截。
韩国金融监督院2017年勒令下架加密货币后并未完全放弃监管,重心转向反洗钱和投资者保护。2024年起要求交易所将用户资产百分之百托管于冷钱包,对高管个人追责。规则落地速度赶不上攻击手法迭代,中小平台合规成本太高,只能先活下来再说。
普通持有人能做的有限。把资产从交易所转到自己手里的硬件钱包韩国数字货币又遭黑客攻击,散户最怕的钱包安全漏洞全讲清,至少避开平台层面风险。但私钥管理不善,单点故障就从交易所转移到了自己头上。定期轮换API密钥、开启多签、不在公共网络下操作,这些笨办法至今仍然管用。
转载请注明出处:admin,如有疑问,请联系()。
本文地址:https://taishanchilinyu.cn/ykts/1328.html